Expertos advierten que hasta noviembre de 2027, los datos biométricos de los paraguayos solo están cubiertos por una ley pensada para el historial crediticio. ueno bank solicitaba datos biométricos hasta para ingresar a la Expo, ¿quién queda con esos datos?
Apoyar el dedo para entrar al banco o escanear el rostro para validar una cuenta es parte de nuestra rutina, pero ¿qué pasa cuando el banco cierra y los datos se vuelven un activo más que podría ser liquidado? La Ley Nº 7593/2025 de protección de datos personales, aún no entró en vigencia y la que actualmente rige es la Ley N° 6534/2020, cuyas principales autoridades de aplicación son el Banco Central del Paraguay (BCP) y la Secretaría de Defensa del Consumidor y el Usuario (Sedeco).
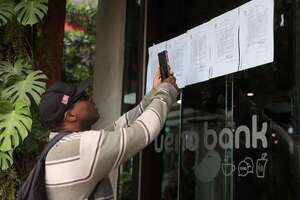
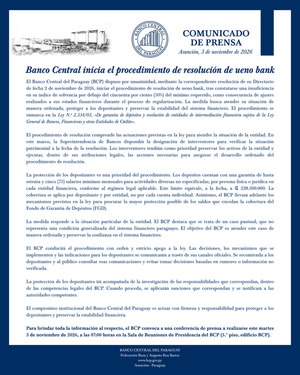
Con ueno bank intervenido, tras detectar el Banco Central que su capital cayó muy por debajo del mínimo legal el 2 de noviembre, se suma una nueva preocupación, además del dinero. Según el mismo banco, la entidad contaba con más de 3 millones de clientes y nadie explica qué pasará con sus datos.
En 2025, un hacker aseguró haber vulnerado servidores internos de ueno y envió correos a medios, autoridades y ejecutivos, tras pedir un pago para no exponer las fallas. El banco negó el acceso y calificó las filtraciones de información maliciosa. “Sabíamos que eran datos de ese banco porque aparecía el número de cliente, que es único y solo existe en esa base de datos”, explicó la abogada Tania Guerrero.
El caso debía pasar al Banco Central del Paraguay que es el que sanciona. “Ni siquiera se abrió el sumario, así que ni siquiera hubo sanción”, señaló. Hoy, el banco está en proceso de resolución. Este es un ejemplo de cómo la legislación vigente no logró una protección efectiva, eso sin contar con que el marco sancionatorio podría resultar muy laxo. “Las infracciones pueden acarrear multas severas para las entidades que accedan a la información sin permiso”, plantea la ley.
Leer la nota completa en Diario UltimaHora